一文看懂 RLS 隔离是什么
本文发布时间较早,文中提及的技术方案与接口可能已经过时,请注意甄别参考。
RLS 是数据库层的行级权限机制,我先用一张图把「隔离前后」的差别示例出来,再展开讲原理和落地细节。
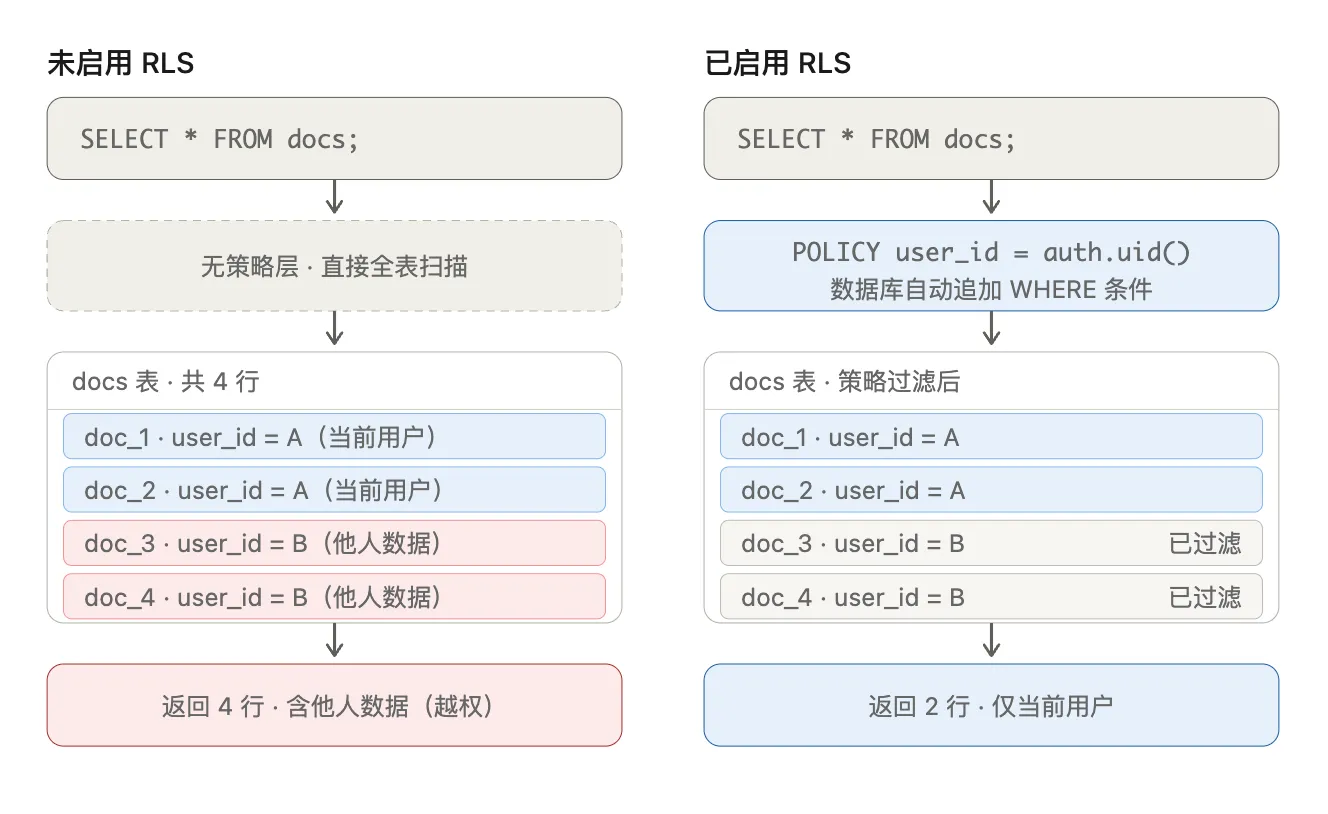
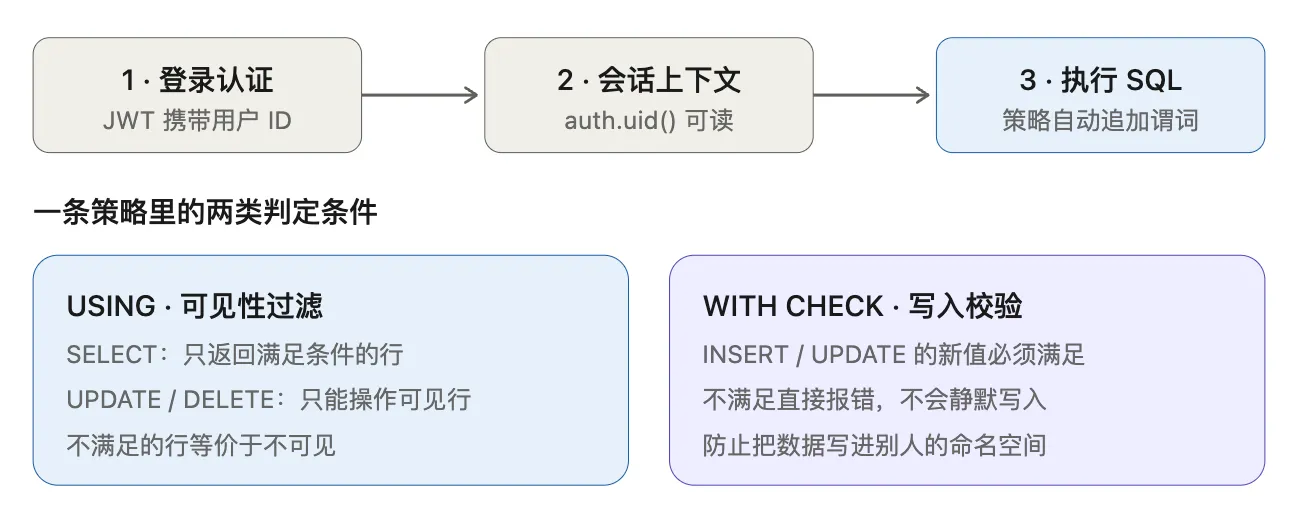
关键点:应用侧 SQL 一行都不用改,过滤发生在数据库内核。下面这张图拆开看身份是怎么进入策略、以及策略里的两类判定条件。
RLS 隔离是什么
RLS = Row-Level Security(行级安全),是数据库内核提供的行级访问控制:在表上定义一条「策略」(本质是一个布尔表达式),数据库执行每条 SQL 时自动把它追加进查询条件,让同一张表对不同用户呈现不同的行集合。所谓「RLS 隔离」,不是一项独立技术,而是「用 RLS 做多租户 / 多用户数据隔离」的架构模式——用户 A 永远查不到用户 B 的数据,即使应用代码忘了写 WHERE。
为什么需要它
应用层层过滤(WHERE user_id = ?)的边界太脆:漏写一个接口就是 IDOR 越权、内部脚本或直连数据库能整个绕过、审计困难。RLS 把边界下沉到数据层,对应用完全透明,是 SaaS / 多租户场景最省心的默认防线。
工作机制(对应上面两张图)
- 表上执行
ENABLE ROW LEVEL SECURITY(默认关闭,必须显式开启)。 CREATE POLICY定义表达式,如user_id = auth.uid()。- 用户登录后身份随 JWT 进入会话上下文,策略通过
auth.uid()/current_user读到当前用户。 - 查询优化器把策略谓词
AND进WHERE(写入则走WITH CHECK),应用侧 SQL 一行都不用改。 - 默认拒绝:开了 RLS 但没建任何策略 → 查不到任何行、写不进任何行。
PostgreSQL / Supabase 风格的完整写法:
ALTER TABLE docs ENABLE ROW LEVEL SECURITY;
ALTER TABLE docs FORCE ROW LEVEL SECURITY;   -- 连表所有者也强制走策略

CREATE POLICY "docs_owner" ON docs
  FOR ALL                      -- SELECT / INSERT / UPDATE / DELETE
  TO authenticated             -- 只作用于登录用户角色
  USING (user_id = auth.uid())        -- 读、改、删:哪些行可见
  WITH CHECK (user_id = auth.uid());  -- 写:新值必须属于自己

SELECT * FROM docs;   -- 应用无需改动,只返回当前用户的行
关键规则与绕过通道
| 项 | 说明 |
|---|---|
USING / WITH CHECK | 前者管可见性,后者管写入校验;UPDATE 必须同时具备,否则可把行「改成别人的」 |
FOR / TO | 按语句类型、按数据库角色限定策略生效范围 |
| 表 owner 默认绕过 | 需 FORCE ROW LEVEL SECURITY 才能强制生效 |
超级用户 / BYPASSRLS | 天然绕过,用于运维 |
service_role / service key | 后端管理任务用它绕过策略;绝不能下发到前端 |
| 性能 | 策略谓词参与查询计划,user_id 必须建索引;避免在策略里写子查询导致全表扫描 |
与其他隔离方案对比
| 方案 | 隔离位置 | 优点 | 代价 / 风险 |
|---|---|---|---|
应用层 WHERE user_id = ? | 业务代码 | 灵活直观 | 漏写即越权,可被直连绕过 |
| 数据库视图 | 数据库 | 对应用透明 | 写入受限、易被绕过、多套视图难维护 |
| 分库 / 分 schema | 物理或逻辑层 | 隔离最强 | 成本高、跨租户统计与迁移复杂 |
| RLS | 数据库内核 | 无法被应用绕过、零改动、集中审计 | 策略写错=全表可见;需管好绕过角色与索引 |
常见坑
- 只写
CREATE POLICY、忘了ENABLE(或反过来),结果策略形同虚设 / 全部查不到。 anon与authenticated角色混淆:未登录请求拿到空结果还以为是 bug。- service key 泄露到前端,等于把 RLS 整个拆掉。
- 主表有 RLS、JOIN 到的关联表没有,产生侧信道泄漏。
- 策略依赖的函数不稳定(如每次求值的时间/随机值),导致结果不可预测。
总结:RLS 把数据隔离从「靠开发记得写」变成「数据库强制执行」——策略是声明式的行过滤器,USING 管读、WITH CHECK 管写,开启后默认拒绝,唯一的例外是那些被显式授予绕过权限的角色。
若有共鸣,不妨点个喜欢
本文地址:https://www.mingsixue.com/blog/detail/RLS-isolation
文章若需转载,请附上原文链接,谢谢配合。^_^